Cyberattaque : Intermarché, Super U et d'autres enseignes touchés par manipulation des systèmes de froid
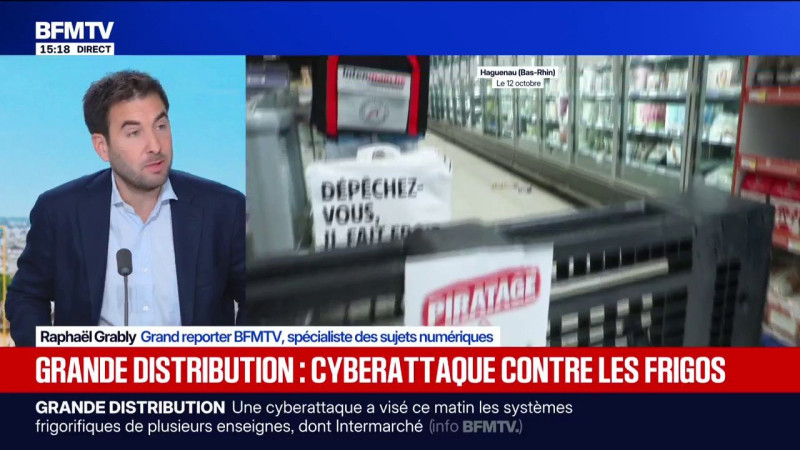
Une cyberattaque a manipulé à distance les régulateurs Danfoss, faisant monter les frigos à 50 °C et entraînant la perte massive de produits frais dans plusieurs supermarchés français.
Les points clés
- Les systèmes de régulation du froid de Danfoss ont été piratés, faisant chauffer les équipements à 50 °C.
- Intermarché, Super U, Leclerc, Monoprix et Carrefour ont dû jeter des tonnes de denrées périssables.
- Le Premier ministre a mandaté l'ANSSI pour enquêter sur l'attaque et identifier les responsables.
Dans la nuit de dimanche à lundi, les supermarchés Intermarché, Super U et plusieurs autres enseignes ont été pris pour cible par une cyberattaque sans précédent. Les systèmes de régulation du froid, fournis par le fabricant danois Danfoss, ont été manipulés à distance, entraînant la destruction de milliers de produits frais. « C’est une attaque d’une ampleur inouïe, rarement vue jusqu’ici » déclare Thierry Cotillard, le PDG de Coopérative U.
Intermarché et Super U: des congélateurs transformés en fours
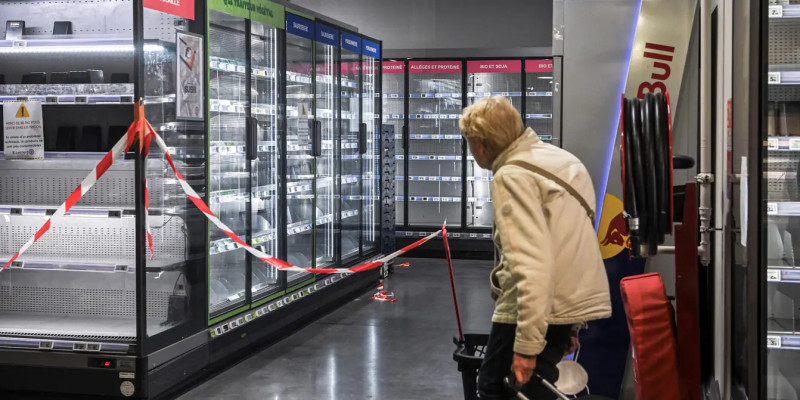
Les frigos et congélateurs des supermarchés Intermarché, Super U et Leclerc ont été réglés à 50 degrés Celsius, transformant les installations frigorifiques en fours géants. Cette manipulation a causé la dégradation totale des denrées périssables, obligeant les enseignes à jeter des quantités massives de produits alimentaires. « Les rayons frais sont partis à la benne », indique une source interne d’un supermarché touché.
Danfoss: le maillon faible de la chaîne
Les systèmes de régulation du froid de Danfoss ont été identifiés comme le point de vulnérabilité exploité par les pirates informatiques. Le fabricant danois a admis que les appareils visés sont obsolètes, ce qui a facilité l’intrusion des hackers. « Les anciens systèmes de Danfoss sont de véritables passoires pour les pirates » déclare un expert en cybersécurité.
Réactions et conséquences: une cyberattaque sans précédent en France
Cette attaque, qualifiée d’« inacceptable » par les autorités, a provoqué un chaos logistique et financier pour les supermarchés touchés. Le Premier ministre, Sébastien Lecornu, a saisi l’Agence nationale de sécurité des systèmes d’information (ANSSI) pour mener une enquête approfondie. « Cette cyberattaque est inacceptable et nous allons tout mettre en œuvre pour retrouver les responsables » a-t-il déclaré.
« C'est la première fois que nous voyons une attaque de cette envergure ciblant spécifiquement les systèmes de régulation du froid » explique un expert en cybersécurité. Les conséquences de cette attaque sont encore en cours d’évaluation, mais les pertes financières et matérielles sont déjà considérables.
« Nous avons été contraints de jeter des tonnes de produits frais, ce qui représente une perte énorme pour nous » déclare un responsable de supermarché. Les perturbations concernent non seulement les supermarchés Intermarché et Super U, mais aussi d’autres enseignes comme Leclerc, Monoprix et Carrefour.
La section cybercriminalité du parquet de Paris s’est saisie de l’enquête. Les autorités espèrent rapidement identifier les auteurs de cette attaque et renforcer les mesures de sécurité pour éviter de futures intrusions.
Selon les informations disponibles, plusieurs autres incidents de cyberattaques ont été signalés récemment, touchant diverses entreprises et institutions.
« La cybercriminalité est un fléau qui touche de plus en plus de secteurs, et les supermarchés ne font pas exception. Nous devons redoubler d’efforts pour protéger nos infrastructures » ajoute un expert en cybersécurité.
Cette cyberattaque a mis en lumière la vulnérabilité des systèmes de régulation du froid dans les supermarchés. Des mesures d’urgence sont en cours pour sécuriser les installations et éviter de nouvelles attaques. « Nous devons nous adapter rapidement aux nouvelles menaces » conclut un responsable de la sécurité informatique.
Vos questions, nos réponses
Qui a déclaré que l'attaque était inacceptable en France ?
Le Premier ministre, Sébastien Lecornu, a qualifié l'attaque d'inacceptable et a demandé une enquête.
Quel fabricant a fourni les régulateurs de froid ciblés ?
Le fabricant danois Danfoss a fourni les systèmes de régulation du froid qui ont été exploités.
Sondage express
Pensez-vous que les supermarchés renforceront rapidement la sécurité de leurs équipements de froid ?
0 votes
Cet article vous inspire…
Sujets
 À suivre · TechCyberattaque sur les systèmes de régulation frigorifique Danfoss touchant Intermarché et Super U